¿Es seguro enviar archivos por internet? Cifrado y RGPD (2026)
Actualizado el
¿Es seguro? Depende de lo que mandes
 ¿Es seguro? Depende de lo que mandes
- Lo normal (fotos, apuntes, un CV): cualquier servicio con HTTPS y que se borre solo.
- Lo delicado (contratos, datos de clientes): cífralo tú en un ZIP con contraseña y pasa la contraseña por otro canal.
- Cifrado: casi siempre basta con HTTPS. El de extremo a extremo (o un ZIP con contraseña) es para lo que ni el propio servicio debe poder leer. Qué es cada uno.
- RGPD: solo cuenta si el archivo lleva datos de personas. Entonces: manda lo mínimo, por un canal que borre solo. Qué te pide.
- El riesgo más habitual no es un pirata: son los enlaces que no caducan y los permisos de «cualquiera con el enlace».
- En enviArchivos: HTTPS, borrado automático y un panel sin ninguna función para abrir lo que envías: solo lo abre quien tenga el código. No hay cifrado de extremo a extremo.
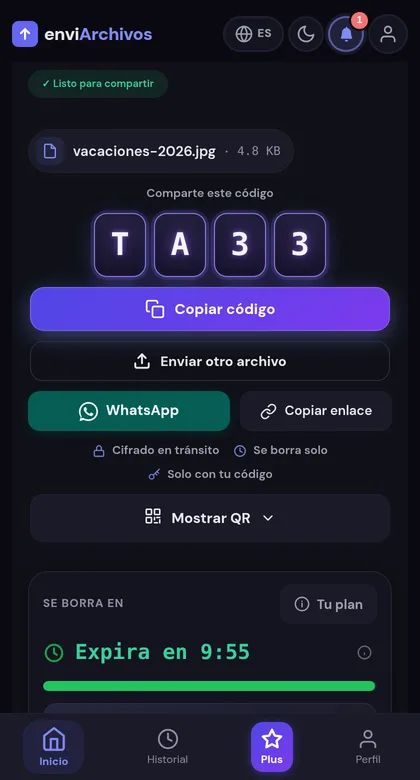
La pregunta es legítima: cuando subes un archivo a internet, ¿quién puede verlo? ¿Cuánto tiempo se queda en un servidor? La respuesta corta: enviar archivos es razonablemente seguro si eliges el método según lo sensible que sea el archivo. Esta guía te da los riesgos reales, sin alarmismo, y una tabla para decidir en diez segundos.
Los riesgos reales (y cuáles son exagerados)
- Enlaces que no caducan: el riesgo nº1 en la práctica. Ese enlace de Drive «cualquiera puede ver» que mandaste hace dos años sigue vivo, se reenvía, y a veces acaba indexado en buscadores.
- Permisos mal configurados: compartir «público» cuando querías compartir «con una persona». Pasa constantemente en la nube.
- Interceptación en tránsito: hoy es raro (casi todo va por HTTPS), pero sigue siendo posible en redes hostiles si el servicio no fuerza el candado.
- Retención del proveedor: algunos servicios guardan tus archivos más de lo necesario, o se reservan usos en su letra pequeña. Lee cuánto tiempo retienen.
- Brechas del servidor: si hackean al proveedor y guardaba archivos sin cifrar, quedan expuestos. Contra esto solo protege el cifrado de extremo a extremo (E2E) o cifrar tú antes de subir.
La tabla: cuánta protección necesita tu archivo
| Tipo de archivo | Nivel | Método adecuado |
|---|---|---|
| Memes, apuntes, fotos del viaje | Básico | Cualquier servicio con HTTPS |
| Documentos personales (CV, facturas) | Medio | Servicio con caducidad corta, o nube con permisos «solo esta persona» |
| Contratos, nóminas, datos de clientes | Alto | Cifrado E2E (Wormhole, Tresorit Send) o ZIP cifrado antes de subir |
| Datos médicos, legales, credenciales | Máximo | E2E + contraseña enviada por OTRO canal (o directamente, no lo subas) |
Qué buscar en un servicio de transferencia
- HTTPS forzado en toda la web (el candado del navegador).
- Caducidad automática: que el archivo se borre solo, cuanto antes mejor para material sensible.
- Identificadores impredecibles: códigos o URLs aleatorios que no se puedan adivinar recorriendo combinaciones.
- Política de privacidad clara: qué recogen, cuánto retienen, con quién lo comparten, y bajo qué legislación (UE preferible, por el RGPD; más en RGPD y archivos con datos personales).
- Cifrado de extremo a extremo si el contenido es sensible: significa que ni el propio servicio puede leer el archivo. Qué es exactamente, en la sección de cifrado.
Cifrado: qué es y cuál necesita tu archivo
Cifrar es transformar los datos en algo ilegible para quien no tenga la clave. Lo que cambia de un cifrado a otro es quién tiene la clave y en qué tramo del camino protege.
| Tipo | Qué protege | Cuándo importa |
|---|---|---|
| En tránsito (HTTPS/TLS) | El archivo mientras viaja entre tu navegador y el servidor | Siempre, y más en una WiFi pública |
| En reposo | El archivo mientras está guardado en el servidor | Si el proveedor sufre una brecha |
| De extremo a extremo (E2E) | Todo el camino: solo emisor y receptor pueden leerlo, ni siquiera el servicio | Datos médicos, legales o de clientes |
HTTPS es la conexión cifrada entre tu navegador y la web (la «S» es de secure, y por debajo va el protocolo TLS). La dirección empieza por https:// y el navegador lo marca junto a ella: el candado de siempre, o en Chrome, desde 2023, un icono de ajustes. Sin HTTPS, el archivo viaja en texto plano y puede interceptarse. Y ojo con el matiz: una web falsa también puede tener HTTPS, así que lo que hay que mirar es el dominio, no solo el candado.
AES-256 es el cifrado de clave compartida más usado: la misma clave cifra y descifra, y el 256 es la longitud de esa clave en bits. Es el que aplica 7-Zip cuando le pones contraseña a un ZIP o a un 7z. El cifrado con par de claves (RSA y similares: una pública para cifrar y otra privada para descifrar) es más lento, y se usa sobre todo para intercambiar claves de forma segura: es la base de HTTPS y de muchos sistemas E2E.
Cuándo basta HTTPS y cuándo no
- Basta con HTTPS para fotos, apuntes, presentaciones y documentos sin nada delicado.
- Cifra tú antes (ZIP con contraseña) o usa E2E con contratos, nóminas, historiales médicos y datos de clientes, y siempre que ni el propio servicio deba poder abrir el archivo.
- En sectores regulados (salud, finanzas, administración) lo que manda es la norma de tu organización, y suele pedir más que lo anterior.
Lo que el cifrado no arregla
- Una web falsa (phishing): si entras en ella y pones tus datos, el atacante los tiene antes de que lleguen a ningún canal cifrado.
- Un móvil u ordenador desbloqueado en otras manos: quien lo tenga lee el archivo antes o después del cifrado, sin romper nada.
- Un programa malicioso en tu equipo: un registrador de teclas captura la contraseña antes de que se use.
- Mandarlo a quien no toca: el cifrado protege el canal, no la decisión de a quién se lo das.
- Un HTTPS mal configurado: certificados caducados o versiones antiguas de TLS dejan huecos aunque el candado esté puesto.
El truco definitivo: cifra TÚ antes de enviar
Si no te fías de nadie (bien hecho), la solución existe desde hace décadas y es gratis:
Así, aunque el enlace acabe donde no debe, sin la contraseña el contenido es ilegible. Es el equivalente casero del cifrado de extremo a extremo.
WiFi pública: lo que importa de verdad
El WiFi del aeropuerto no es el apocalipsis que era en 2010: con HTTPS, lo que envías va cifrado aunque la red sea hostil. Las reglas prácticas: comprueba el candado antes de subir nada, desconfía de portales que piden instalar «certificados», y para material sensible espera a una red de confianza. No porque HTTPS falle, sino porque en redes hostiles es más fácil colarte una página falsa.
Cómo lo hace enviArchivos (y qué NO hace)
Transparencia: enviArchivos es nuestra herramienta, así que te contamos las dos caras:
- Sí: HTTPS en todo, códigos aleatorios no predecibles, borrado automático agresivo (10 minutos sin cuenta, 1 hora con cuenta gratis, 24 horas Plus, 7 días Pro), y sede en España (RGPD). No leemos, no indexamos y no analizamos el contenido de tus archivos: la única excepción son los programas ejecutables, y ni siquiera ahí se mira el contenido: se calcula su huella y se pregunta por ella (lo explicamos justo debajo).
- No: no hay cifrado de extremo a extremo. Mientras el archivo vive, existe en nuestro servidor como en casi todos los servicios de este tipo. Para nivel «alto» o «máximo» de la tabla, usa Wormhole/Tresorit o el truco del ZIP cifrado de arriba.
Quién puede ver lo que envías
Es la pregunta que más nos hacen, sobre todo cuando se manda algo del trabajo o de clase. La respuesta tiene dos partes, y las dos importan:
- Quien tenga el código, mientras el envío esté vivo. El código es la llave: por eso se comparte solo con quien tiene que recibirlo. Probar códigos al azar no sirve: tras unos pocos intentos fallidos, el servidor deja de contestar a esa conexión durante un rato.
- El panel de administración, no. No tiene ninguna función para abrir un archivo o leer un texto: se quitaron en septiembre de 2026, y lo que queda es poder retirar un envío denunciado sin abrirlo. Lo que sí enseña es el código de cada envío, porque hace falta para ayudarte si nos escribes con un problema. Lo contamos en la política de privacidad.
Lo que no podemos prometer es que sea imposible verlo, y conviene no confundir las dos cosas: «el panel no tiene forma de abrirlo» es una garantía de cómo está construido el servicio; «es matemáticamente imposible» solo la da el cifrado de extremo a extremo. Para lo que necesite la segunda, el ZIP con contraseña de arriba.
Seguro y en buena calidad: no hay que elegir
Hay una idea extendida de que lo «seguro» es más incómodo o peor. En la calidad, al menos, no es así. Lo que estropea una foto o un vídeo no es la seguridad: es la recompresión que hacen las apps de mensajería para ahorrar datos. WhatsApp reduce las fotos y recomprime los vídeos aunque el envío vaya cifrado de extremo a extremo.
En un servicio de transferencia el archivo viaja byte a byte igual que salió: la foto conserva su resolución y sus datos EXIF, el PDF no cambia y el vídeo llega con su calidad original. Si además quieres que no quede nada en ningún servidor pasados unos minutos, la caducidad corta (10 minutos sin cuenta) cubre las dos cosas a la vez. Las cifras de cuánto comprime cada app, en cómo enviar fotos sin perder calidad.
RGPD: si el archivo lleva datos de otras personas
El RGPD (GDPR, en inglés) es el reglamento europeo de protección de datos, en vigor desde mayo de 2018. Afecta a quien trata datos personales de personas de la UE, esté donde esté, y lo mismo vale para una pyme o un autónomo que manda un archivo a un cliente. No tiene nada que ver con tus fotos del viaje: solo cuenta cuando el archivo permite identificar a una persona.
Cuándo aplica a un archivo
- Un listado de clientes con nombre, correo o teléfono.
- El DNI o el pasaporte de un empleado.
- Una historia clínica.
- Un contrato de trabajo con los datos del trabajador.
- Facturas con el nombre y la dirección del cliente.
Si el archivo solo lleva datos anónimos (estadísticas agregadas, nada que identifique a nadie), el RGPD no aplica.
Qué tienes que hacer tú
- Tener una base legal para tratar esos datos: consentimiento, contrato, interés legítimo u obligación legal.
- Mandar solo lo necesario. Si basta con el nombre y el correo, no incluyas el DNI ni la dirección.
- Usar un canal seguro: con HTTPS, que borre el archivo solo y sin almacenamiento que dure más de lo necesario.
- Vigilar los servidores fuera de la UE. Si el servicio guarda los archivos fuera, hacen falta garantías equivalentes: cláusulas contractuales tipo o, si la empresa de EE. UU. está adherida, el Marco de Privacidad de Datos UE-EE. UU. de 2023. El antiguo Privacy Shield ya no vale: lo anuló el Tribunal de Justicia de la UE en 2020.
- Mirar el destinatario antes de mirar el servicio: que quien lo recibe pueda recibir esos datos.
Las sanciones pueden llegar a 20 millones de euros o al 4 % de la facturación anual mundial, la cifra que sea mayor, según la infracción. Para una pyme suelen ser menores, pero existen.
Qué buscar en un servicio de transferencia
- Retención limitada: los archivos se borran solos en un plazo definido.
- Servidores en la UE: menos complicaciones con las transferencias internacionales.
- Política de privacidad clara: qué datos recoge, por qué y durante cuánto tiempo.
- Sin análisis del contenido: el proveedor no debe abrir ni analizar lo que subes.
- Un acuerdo de tratamiento (DPA) si el servicio procesa los datos por tu cuenta.
Dónde encaja enviArchivos: los archivos caducan solos (10 minutos sin cuenta, 1 hora con cuenta gratuita, 24 horas con Plus y 7 días con Pro), no hay almacenamiento permanente, todo va por HTTPS y la sede está en España, dentro de la UE. Lo que no hacemos de serie es firmar un acuerdo de tratamiento (DPA) con cada empresa: si la tuya lo necesita para mandar datos de clientes, escríbenos antes por contacto, no después. Y recuerda lo de arriba: no hay cifrado de extremo a extremo, así que para datos médicos o legales, ZIP con contraseña.
Lista de comprobación antes de mandar datos personales
- ¿Tienes base legal para tratar esos datos?
- ¿Va solo lo necesario?
- ¿El servicio borra el archivo solo? Un enlace de la nube sin fecha de caducidad sigue abierto meses después.
- ¿Los servidores están en la UE o hay garantías equivalentes?
- ¿Hay un DPA firmado, si el servicio procesa los datos por tu cuenta?
- ¿Puede recibirlo esa persona?
- ¿Va por HTTPS? Nunca datos personales por FTP o HTTP sin cifrar.
- ¿Queda registro de la transferencia? Para una auditoría conviene apuntar quién envió qué datos, a quién y cuándo.
Qué pasa si alguien intenta mandar un virus
Un servicio que deja subir archivos sin registro es, para quien reparte malware, un CDN gratis. Así que los programas ejecutables (.exe, .bat, .msi, .ps1…) no se tratan como un archivo cualquiera. Solo pasan mientras está activa la comprobación de la huella que se explica abajo; cuando no lo está, se rechazan todos, y la pantalla de enviar lo dice antes de subir nada. Cuando sí lo está, tienen que cumplir esto:
- Hace falta una cuenta. No se pueden enviar de forma anónima. Eso no hace imposible el abuso, pero lo convierte en algo que deja rastro y se puede cortar.
- Quien envía tiene que confirmarlo marcando una casilla. Nadie manda un programa sin darse cuenta.
- Se comprueba la huella del archivo antes de entregarlo. Se calcula su SHA-256 y se consulta si ese código consta como malicioso en bases de datos públicas de seguridad. Si lo detectan dos o más motores antivirus, el envío se rechaza y el archivo se borra. Nunca llega a existir un enlace.
- Lo que se marca una vez queda marcado. La huella se guarda en una lista negra, así que el mismo programa con otro nombre o subido desde otra cuenta tampoco pasa: la huella no cambia con el nombre. Es también como atendemos una denuncia: se bloquea el archivo, no el enlace, que caduca solo y se volvería a subir con otro código.
- Quien recibe un programa lo sabe, con un aviso claro y con la huella SHA-256 a la vista y un enlace para comprobarla por su cuenta. No pedimos confianza ciega.
Y lo importante para tu privacidad: a la base de datos de seguridad le mandamos la HUELLA, nunca el archivo. Un SHA-256 es una cadena de 64 caracteres que no se puede revertir: no revela el contenido, ni el nombre, ni el tamaño. Si esa base no conoce la huella, tampoco subimos nada. Preferimos comprobar menos antes que enviar el archivo de alguien a un tercero. Y si no envías programas, no se hace ninguna consulta. Está escrito tal cual en nuestra política de privacidad y en los términos.
Buenas prácticas en 30 segundos
- Comparte el enlace o código solo por canales privados (nunca en grupos abiertos o redes sociales).
- Contraseñas y datos bancarios: nunca como archivo de texto sin cifrar. Mejor un gestor de contraseñas.
- Caducidad corta para lo sensible; si el servicio deja elegir, elige la mínima que te sirva.
- Revisa los enlaces «públicos» viejos de tu nube un par de veces al año y revócalos.
- Si dudas del receptor, cifra con contraseña (7-Zip) y pásala por otro canal.
Preguntas frecuentes
¿Qué cifrado necesito para enviar un archivo?
Para casi todo, HTTPS: cifra el archivo mientras viaja. Si ni el propio servicio debe poder leerlo (contratos, datos médicos, datos de clientes), cífralo tú antes con un ZIP con contraseña AES-256 y pasa la contraseña por otro canal, o usa un servicio de extremo a extremo.
¿Qué diferencia hay entre cifrado en tránsito y de extremo a extremo?
El de tránsito protege el archivo por el camino, pero el servicio puede leerlo cuando llega a su servidor. El de extremo a extremo hace que solo emisor y receptor tengan la clave, así que ni el servicio puede abrirlo.
¿Se aplica el RGPD si envío un archivo con datos de clientes?
Sí: en cuanto el archivo permite identificar a una persona, tratarlo (y mandarlo) cae bajo el RGPD. Manda solo lo necesario, por un canal con HTTPS que borre el archivo solo, y pide un acuerdo de tratamiento si el servicio lo procesa por tu cuenta.
¿Puede el servicio de transferencia ver mis archivos?
Depende de cómo esté hecho. Sin cifrado de extremo a extremo, el archivo existe en su servidor mientras dura la transferencia, y lo que importa es si el servicio se ha dado a sí mismo una forma de abrirlo. En enviArchivos no existe: el panel de administración no tiene ninguna función para ver archivos ni textos. Si necesitas que sea imposible incluso en teoría, la respuesta es E2E o un ZIP cifrado.
¿Es seguro usar el WiFi de un hotel o aeropuerto para enviar archivos?
Para archivos normales, sí, siempre que la web use HTTPS (candado). Para material sensible, espera a una red de confianza o cifra antes de subir.
¿Cómo envío un contrato de forma segura?
Dos opciones sólidas: un servicio E2E (Wormhole, Tresorit Send) o un ZIP con contraseña AES-256 por el servicio que quieras, con la contraseña por otro canal. Y caducidad corta.
Cuando el archivo «caduca», ¿se borra de verdad?
En los servicios serios, sí: se elimina del almacenamiento activo (las copias de seguridad del proveedor pueden tardar algo más en rotar). En enviArchivos el borrado al expirar es automático e irreversible: no hay papelera ni copia que recuperar.
¿Puedo recibir un virus por un enlace de enviArchivos?
Los programas ejecutables se comprueban por su huella contra bases de datos de seguridad antes de entregarlos, y lo que sale marcado se rechaza y se borra. Pero ninguna comprobación es infalible: un archivo recién creado puede no constar en ninguna base todavía. La regla no cambia: no abras un programa que no esperabas, venga por donde venga. Por eso, cuando un envío lleva uno, quien lo recibe ve un aviso y su huella SHA-256 para comprobarla él mismo.
¿Analizáis mis archivos?
No. No se lee, no se indexa y no se analiza el contenido de nada. La única excepción son los programas ejecutables, y ahí tampoco se mira el contenido: se calcula una huella SHA-256 (64 caracteres que no se pueden revertir) y se pregunta si esa huella consta como maliciosa. El archivo no sale de nuestros servidores en ningún caso, ni siquiera cuando la huella es desconocida.
Artículos relacionados
¿Tienes algo delicado que pasar?
Enviar el archivoCaduca solo y solo lo abre quien tenga el código. Si es muy sensible, cífralo antes como se explica arriba.